RGPD, DPO et AIPD

Conseil RGPD, DPO externalisé et conformité opérationnelle

OLING aide les organisations à transformer le RGPD en dispositif piloté : registre, AIPD, demandes de droits, contrats, violations de données, sensibilisation et gouvernance DPO.

Échanger sur votre gouvernance RGPD et DPO
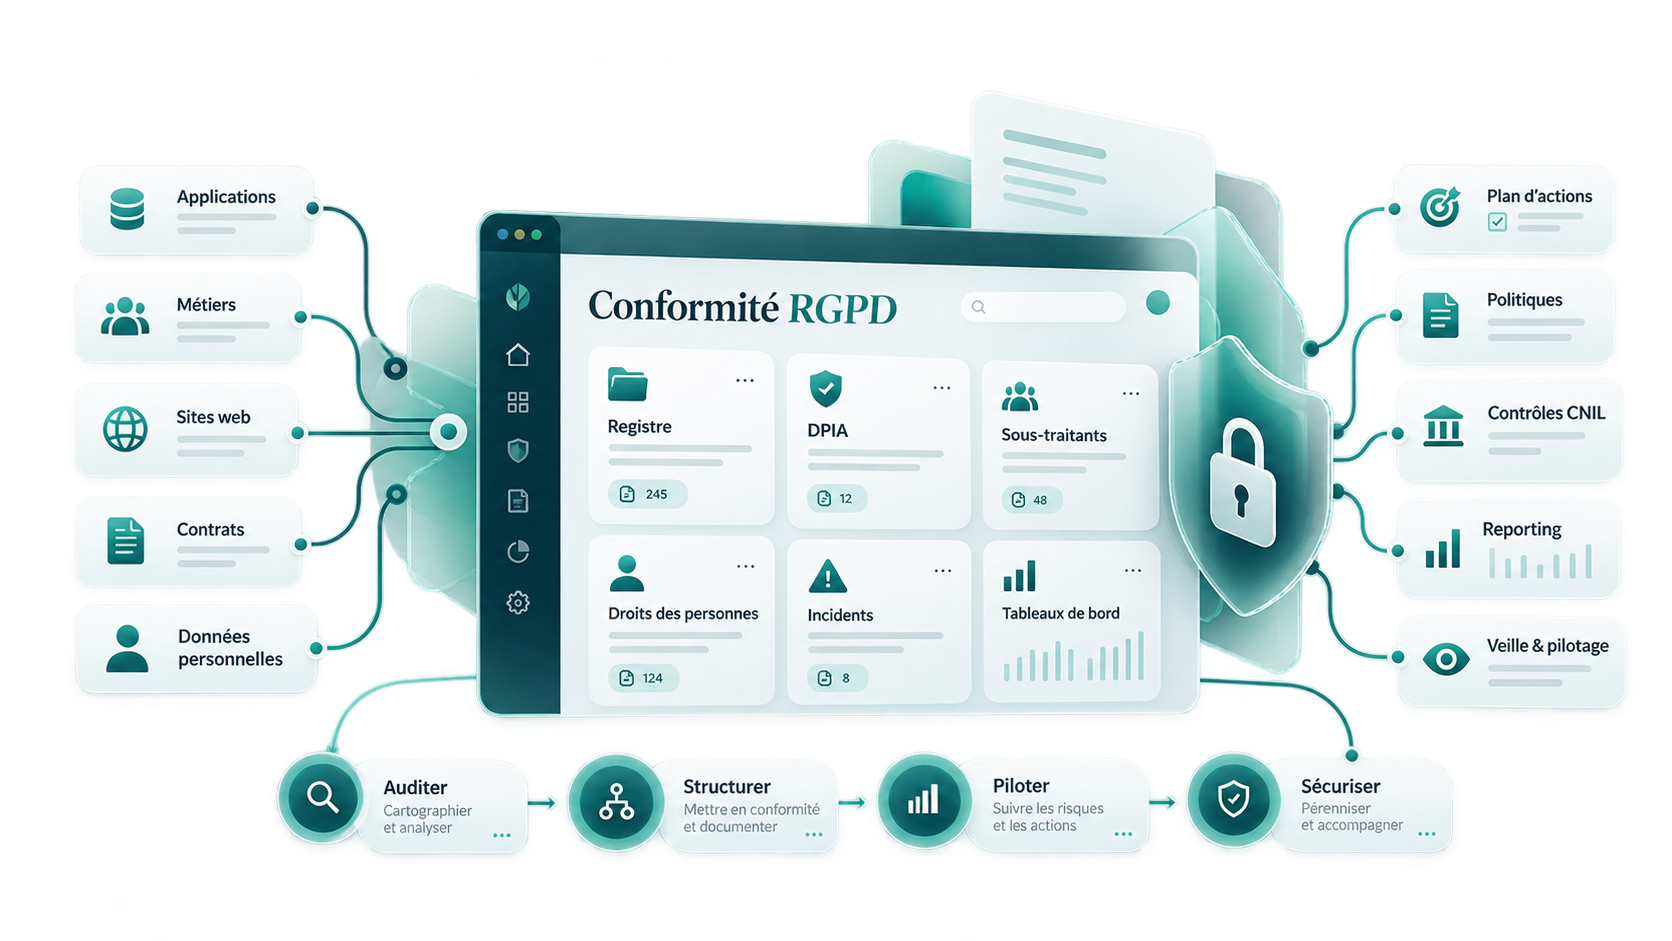
Conseil RGPD, DPO externalisé et conformité opérationnelle

Ce que nous mettons en place

  • Cartographie des traitements et analyse de risques.
  • Registre RGPD, politiques et clauses contractuelles.
  • Pilotage DPO, demandes d'exercice des droits et preuve de conformité.

Résultats recherches

  • Conformité documentee et defendable en audit.
  • Réduction des risques juridiques, reputationnels et opérationnels.
  • Gouvernance des données alignee avec la strategie SI.

Cas clients et realisations

Des dispositifs RGPD exploitables en audit

Exemples de missions

  • Structuration des registres, analyses d écarts et plans de mise en conformité.
  • Mise en place d une gouvernance DPO/DSI/metiers avec responsabilités claires.
  • Production de preuves (politiques, procedures, evidences) utilisables en contrôle.

Secteurs couverts

  • Secteur public
  • Infrastructures et services
  • Finance et fonctions support
  • Energie et environnement
  • Qualité et performance opérationnelle

Outillage MAPSI associe

Cette expertise peut être industrialisee avec MAPSI pour renforcer la tracabilite, les workflows et les preuves d'audit.

Positionnement

Pourquoi OLING intervient sur ce projet

L’intervention OLING distingue la remise en conformité ponctuelle de l’animation DPO continue. La mission clarifie les traitements, les risques, les responsabilités, les preuves attendues et le rythme de pilotage adapté à l’organisation.

Perimetre

Ce que couvre cette mission

  • Registre des traitements, sous-traitants, durées de conservation et bases légales.
  • AIPD/DPIA pour traitements sensibles, surveillance, IA, données de santé ou risques élevés.
  • Demandes de droits, violations de données, procédures CNIL et sensibilisation des équipes.
  • Gouvernance DPO externalisée, reporting, contrôles et plan d’actions priorisé.
Phases projet

Quand lancer ce projet

  • Diagnostic de la gouvernance des données personnelles
  • Définition des responsabilités et du besoin DPO
  • Coordination du registre et des analyses d’impact
  • Pilotage du plan d’action entre entités
Livrables

Livrables utiles pour cadrer, choisir et deployer

  • Diagnostic RGPD et matrice des écarts.
  • Registre et cartographie des traitements.
  • AIPD/DPIA et avis documentés lorsque le risque l’exige.
  • Plan d’actions, reporting de conformité et supports de sensibilisation.
Contextes

Situations où OLING apporte le plus de valeur

  • Pour une PME, la priorité peut être un registre ou un traitement sensible ; pour une organisation plus étendue, le dispositif relie DPO, responsables de traitement et correspondants locaux dans une gouvernance commune.
Questions de cadrage

Réponses courtes sur le RGPD et le DPO externalisé

Quand recourir à un DPO externalisé ?

Un DPO externalisé est utile lorsqu’une organisation doit garantir une expertise indépendante, une continuité de suivi et un reporting régulier sans disposer d’une fonction DPO interne suffisamment disponible.

À quoi sert une AIPD ?

Une AIPD, ou DPIA, documente les risques d’un traitement de données personnelles susceptible d’avoir un impact élevé sur les personnes et définit les mesures de réduction du risque.

Que produit une mission RGPD ?

Une mission RGPD produit généralement un registre, une cartographie des traitements, des avis, des procédures, un plan d’actions priorisé et des preuves mobilisables en cas de contrôle.

Comment OLING intervient ?

OLING combine conseil RGPD, compréhension SI, gouvernance des données et pilotage opérationnel pour relier conformité, sécurité, métiers et prestataires.

Comment organiser le RGPD sur plusieurs entités ?

En définissant les responsabilités, les règles communes et les adaptations locales, puis en organisant la remontée des actions et des preuves.

Audit RGPD et DPO externalisé sont-ils la même mission ?

Un audit évalue un périmètre à une date donnée ; un accompagnement DPO organise un suivi dans la durée. Les deux peuvent se compléter.

Expertises complémentaires

Approfondir le diagnostic et l’animation RGPD

Choisissez l’accompagnement adapté : diagnostic et remise en conformité, ou animation continue de la fonction DPO.

Diagnostic et conformité RGPD

Pour cartographier les traitements, qualifier les écarts et piloter une remise en conformité.

DPO externalisé

Pour animer le registre, rendre les avis et suivre la conformité dans la durée.

Parcours de lecture

Cette page oriente vers le bon niveau de réponse

Retrouvez les prestations, les exemples de missions et les ressources utiles pour préparer votre projet.

Échange de cadrage

Clarifier votre besoin et les prochaines décisions

Un échange permet de qualifier le contexte, les risques, les acteurs à mobiliser et le bon niveau d’accompagnement.

FAQ

  • Combien de temps pour structurer une mise en conformite RGPD ? Le calendrier dépend du nombre de traitements, des écarts, des équipes disponibles et des actions à réaliser. Le diagnostic fixe les priorités et les jalons ; aucun délai standard ne peut être garanti avant ce cadrage.
  • Quand faut-il lancer une AIPD ? Avant la mise en oeuvre d'un traitement susceptible d'engendrer un risque eleve pour les droits et libertes des personnes.
  • Peut-on externaliser le pilotage RGPD ? Oui, avec un accompagnement DPO/AMOA pour piloter la feuille de route, les preuves et l'amelioration continue.