Protection des données et gouvernance

RGPD et DPO externalisé : rendre la conformité opérationnelle

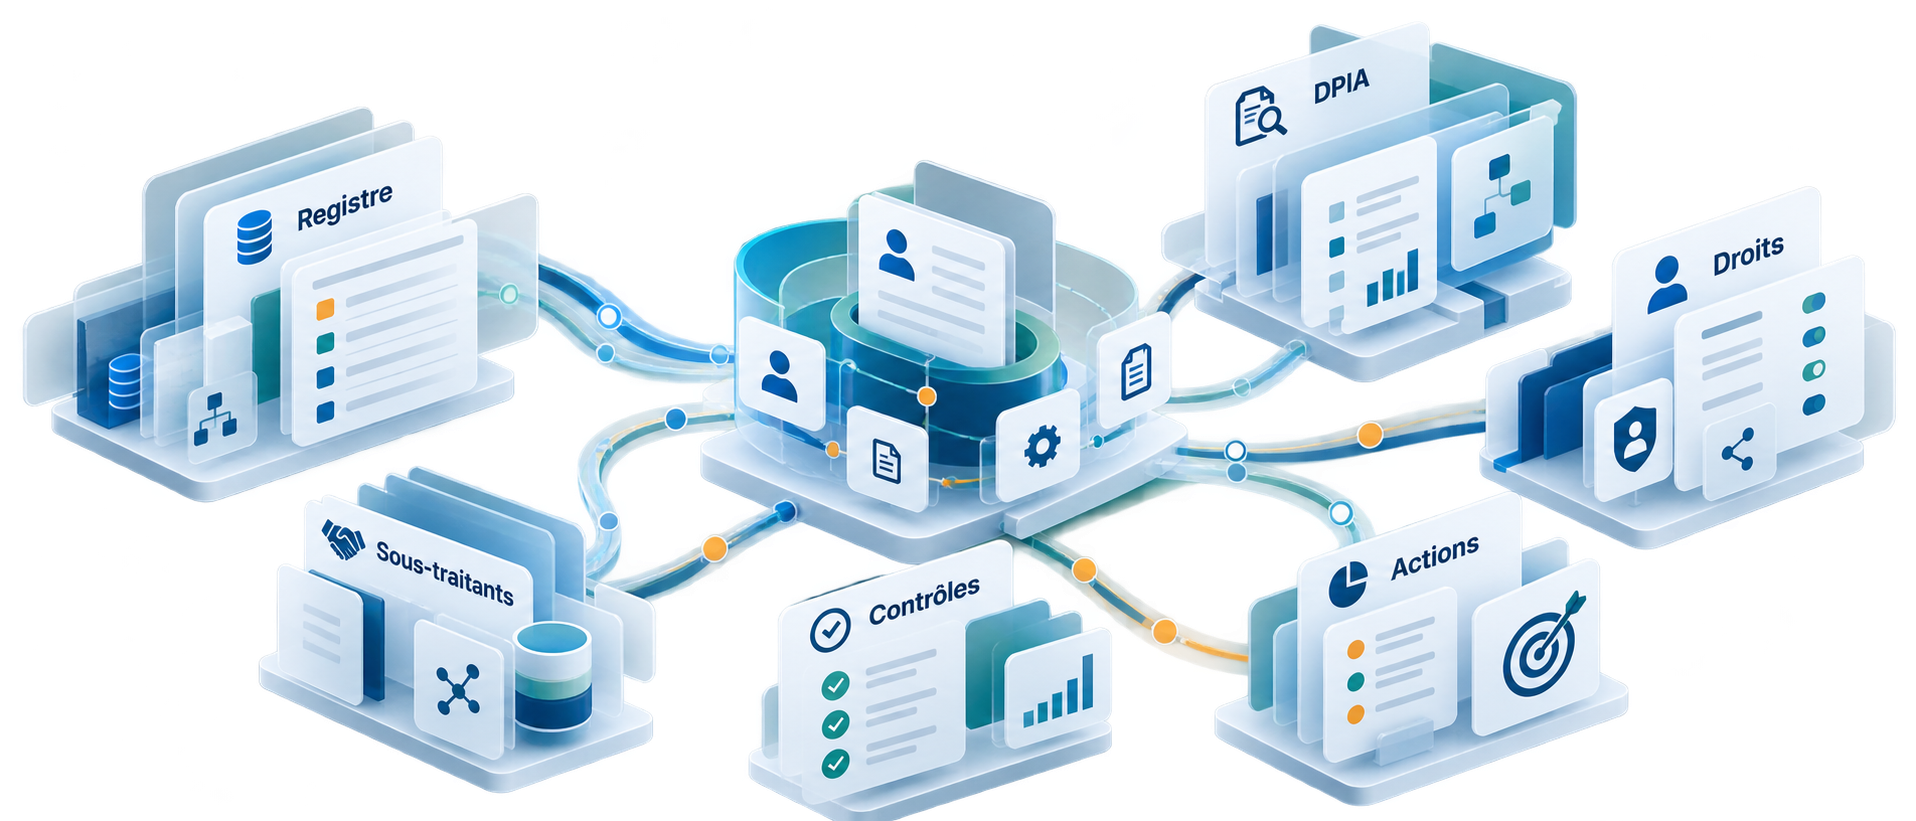
OLING assure l’accompagnement RGPD des situations complexes : audit RGPD, cartographie des traitements, registre, AIPD/DPIA, demandes de droits, violations, sensibilisation et organisation DPO lorsque la conformité doit être suivie dans la durée.

Conformité RGPD DPO, registre, DPIA
Vision claire des traitements et des risques Écarts priorisés et plan d'actions attribué Preuves de conformité organisées et contrôlables
Ce que couvre l'offre

Quand engager une mission RGPD structurée

Cette mission traite un besoin de diagnostic, de remise en conformité ou de transformation qui dépasse l'animation courante d'une fonction DPO. Elle relie traitements, responsabilités, contrats, sécurité et décisions de direction.

  • Reconstituer le registre d'une organisation simple ou multi-entités et identifier traitements, données, finalités, bases légales, demandes de droits et durées de conservation.
  • Qualifier les écarts, les risques pour les personnes et les traitements qui nécessitent une AIPD.
  • Vérifier les rôles de responsable de traitement, sous-traitant et responsables conjoints dans les contrats.
  • Prioriser les mesures juridiques, organisationnelles et techniques avec des responsables, des plans d’action, des preuves attendues et les points d’attention CNIL.
Résultats attendus

Ce que cette intervention doit rendre possible

  • Vision claire des traitements et des risques
  • Écarts priorisés et plan d'actions attribué
  • Preuves de conformité organisées et contrôlables
  • Des livrables définis avec vos équipes lors du cadrage.
Positionnement

Distinguer diagnostic RGPD et fonction DPO

La mission RGPD produit un état des lieux et une trajectoire de mise en conformité sur un périmètre défini. Le DPO externalisé prend ensuite en charge l'animation continue, les avis, le suivi des demandes et le contrôle du dispositif.

Périmètre

Traitements et risques à documenter

  • Données clients, usagers, salariés, candidats, prospects et contacts fournisseurs.
  • Flux entre applications, hébergeurs, prestataires, partenaires, destinataires hors de l'organisation et transferts hors Espace économique européen.
  • Droits d'accès, demandes de droits, conservation, suppression, violations de données, relation CNIL et mesures de sécurité associées.
  • Usages IA, profilage, surveillance ou données sensibles qui imposent une analyse renforcée.
Phases projet

Conduire le diagnostic jusqu'au plan pilote

  • Collecter les documents, interroger les responsables métier et rapprocher les pratiques réelles du registre existant.
  • Évaluer la licéité, la minimisation, la conservation, l'information, les droits, le privacy by design et les relations de sous-traitance.
  • Coter les écarts selon leur exposition, leur impact et les dépendances techniques ou contractuelles.
  • Arbitrer la feuille de route, nommer les responsables et définir les éléments de preuve pour chaque action.
Livrables

Livrables de conformité exploitables

  • Cartographie des traitements et registre consolidé.
  • Matrice des écarts, risques et bases légales.
  • AIPD / DPIA ou planification des analyses à conduire.
  • Feuille de route priorisée, RACI, plan de sensibilisation et dossier de preuves.
Contextes

Décisions attendues de la direction

  • Valider les traitements à maintenir, corriger, encadrer ou arrêter.
  • Arbitrer les durées de conservation, les habilitations et les moyens de sécurisation.
  • Exiger les clauses, garanties et preuves nécessaires des fournisseurs.
  • Choisir le mode d'animation futur : relais interne, DPO mutualisé ou DPO externalisé.
  • Un diagnostic ou une AIPD peut être traité comme un mandat autonome. Une remise en conformité structurée ou multi-entités nécessite en plus un plan de contrôle, des responsables et un suivi des preuves.
Interlocuteurs

Équipes mobilisées

  • Direction et responsables métier pour les finalités, arbitrages et responsabilités.
  • DSI et sécurité pour les flux, habilitations, journaux, incidents et mesures techniques.
  • Juridique, achats et RH pour les contrats, informations, procédures et traitements sensibles.
  • DPO ou référent données pour la reprise et l'animation du dispositif.
Questions de cadrage

Réponses opérationnelles RGPD

Le DPO externalisé remplace-t-il la responsabilité du responsable de traitement ?

Non. Le DPO conseille, alerte, documente et contrôle ; la responsabilité des décisions reste portée par le responsable de traitement.

Quels traitements nécessitent une vigilance renforcée ?

Les traitements sensibles, la surveillance, les usages IA, les données de santé, les transferts hors EEE et les traitements à grande échelle nécessitent une analyse documentée.

Que doit contenir un pilotage RGPD utile ?

Un pilotage RGPD utile suit les traitements, les risques, les demandes de droits, les incidents, les sous-traitants, les actions ouvertes et les preuves disponibles.

Quand prévoir une AIPD ou DPIA ?

Le besoin d’analyse d’impact est évalué selon les traitements et leurs risques. La mission précise le périmètre, les acteurs, l’analyse et les actions à documenter.

Un registre suffit-il à piloter la conformité ?

Il sert de point d’entrée, mais doit être relié aux responsabilités, aux procédures, aux analyses et au suivi des actions réellement mises en œuvre.

Preuves

Mission anonymisée associée

Ce cas porte sur le diagnostic RGPD et l’analyse des traitements de données.

Immobilier / commerce local

Société d'économie mixte

Diagnostic RGPD et analyse des traitements de données clients.

Perimetre : RGPD · traitements de données clients · diagnostic

Experts

Intervenants associés

Photo de Florestan Rouet
Florestan Rouet
Passage à l'action

Qualifier les traitements, les écarts et les priorités

L'échange initial porte sur le périmètre, les traitements sensibles, les incidents ou contrôles déclencheurs et les preuves déjà disponibles.