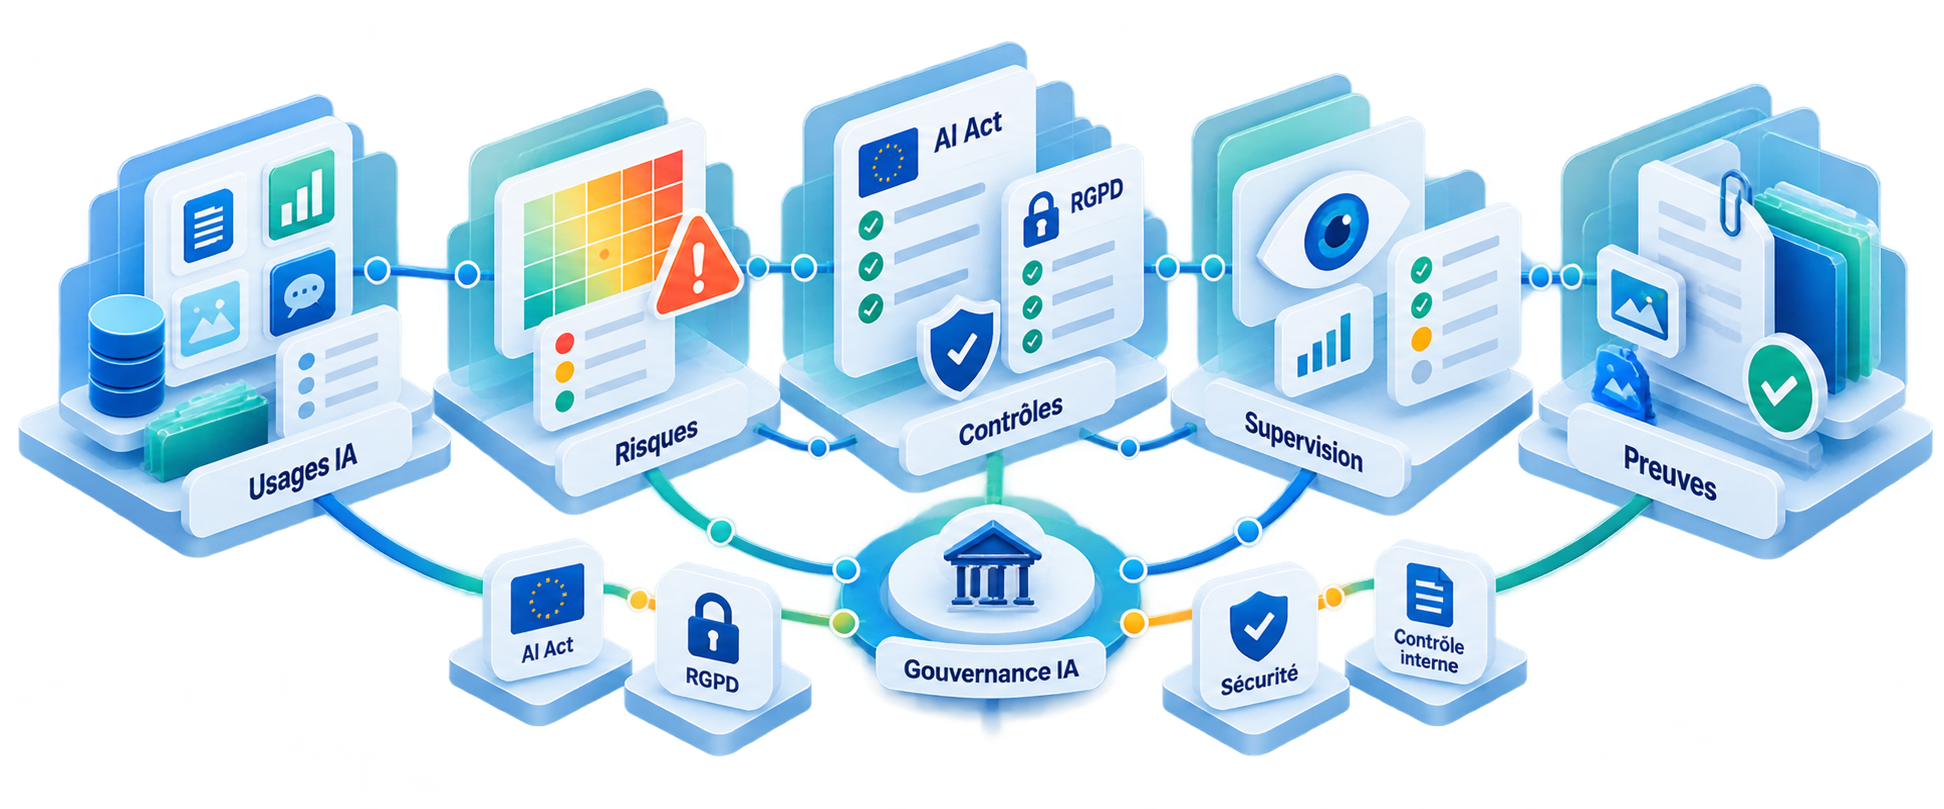
Conformité IA, gouvernance et AI Act
OLING aide les organisations à déployer l’IA sans angle mort de responsabilité : AI Act, protection des données, supervision humaine, gestion des fournisseurs et preuves de conformité.
Nous mettons en cohérence gouvernance, sécurité, conformité, achats et contrôle interne pour rendre les usages IA auditable et tenables.
Ce que couvre l’intervention
- Diagnostic de conformité IA et cartographie des usages.
- Qualification des risques, obligations et responsabilités.
- Définition des politiques, contrôles et principes de supervision humaine.
- Structuration du registre d’usage, des preuves et de la documentation fournisseur.
- Alignement AI Act, RGPD, sécurité et gouvernance interne.
Livrables attendus
- Cartographie des usages IA et matrice de risques.
- Politique IA et cadre de gouvernance.
- Registre de conformité et points de contrôle.
- Plan d’actions de mise en conformité.
Périmètre de l’accompagnement
- Audit des usages, inventaire et registre des systèmes IA
- Identification des rôles réglementaires et qualification des risques
- Politique IA, usages autorisés, responsabilités et comités
- Analyse AI Act, protection des données et analyses d’impact appropriées
- Gouvernance des fournisseurs, habilitations et confidentialité
- Supervision humaine, auditabilité, incidents et contrôles
- Accompagnement à un système de management ISO/IEC 42001
Livrables et critères de décision
Registre des systèmes, matrice des obligations, politique IA, analyse des risques, plan de contrôle et dossier de preuves. Les échéances sont établies pour chaque système selon sa finalité, son rôle réglementaire et les dispositions applicables, avec un responsable de suivi.
AI Act : qualifier les obligations et les échéances
Repère réglementaire vérifié le 23 octobre 2026 : l’application générale de l’AI Act date du 2 août 2026, avec des dispositions spécifiques. Les interdictions initiales et la maîtrise de l’IA s’appliquent depuis février 2025 ; les obligations GPAI depuis août 2025. Les échéances des systèmes à haut risque sont le 2 décembre 2027 (annexe III) et le 2 août 2028 (produits de l’annexe I), selon les textes actualisés. La qualification de chaque système reste indispensable.
Prérequis, contrôles et limites
La conformité n’est pas un label attaché à un outil. Elle dépend de l’usage, des données, des acteurs et de l’exploitation. L’accompagnement ISO/IEC 42001 ne vaut pas certification. Les obligations RGPD et la cybersécurité restent à traiter même lorsqu’un système n’est pas classé à haut risque.
Échanger sur votre projet IANotre méthode : du besoin à la valeur mesurée
Comprendre
Analyser l’organisation, les activités, les acteurs, les données et le SI. Observer le travail réel et les difficultés avant de choisir une solution.
Prioriser
Comparer valeur métier, faisabilité et risques. Définir une situation de référence, un responsable métier et les conditions de succès de chaque cas d’usage.
Concevoir
Décrire le processus cible, l’architecture, les interfaces, les responsabilités, les validations humaines et les indicateurs.
Expérimenter
Tester un pilote sur des situations représentatives, y compris les erreurs. Comparer la qualité, les coûts et l’utilité aux critères convenus.
Déployer
Intégrer aux applications, organiser la recette et le retour arrière, former les utilisateurs et accompagner les managers.
Mesurer
Suivre les bénéfices, les erreurs, les coûts, l’adoption et les incidents. Réexaminer régulièrement les modèles, les données et les contrôles.
FAQ
Comment déployer des agents IA fiables ?
Limiter leurs outils et leurs autorisations, tester des situations adverses et les erreurs, imposer des validations humaines adaptées et superviser les actions. Un agent doit pouvoir s’arrêter et transmettre un cas à une personne.
Mobiliser les bonnes expertises