Cumplimiento y gobernanza de la IA

Gestionar la IA con evidencias, control y responsabilidades claras

OLING ayuda a alinear el AI Act, el RGPD, la seguridad y la gobernanza interna para desplegar usos de IA sin puntos ciegos de cumplimiento.

Cumplimiento de la IA, gobernanza y AI Act
Usos de IA inventariados y priorizados Controles, funciones y evidencias definidos Marco de cumplimiento aplicable por los equipos
Alcance del servicio

Cuándo estructurar el cumplimiento de los usos de IA

La misión comienza con un inventario de los sistemas y usos de IA y, a continuación, distingue las funciones, los niveles de riesgo y las obligaciones aplicables. No sustituye la dirección del proyecto de IA: establece el marco de control y evidencias.

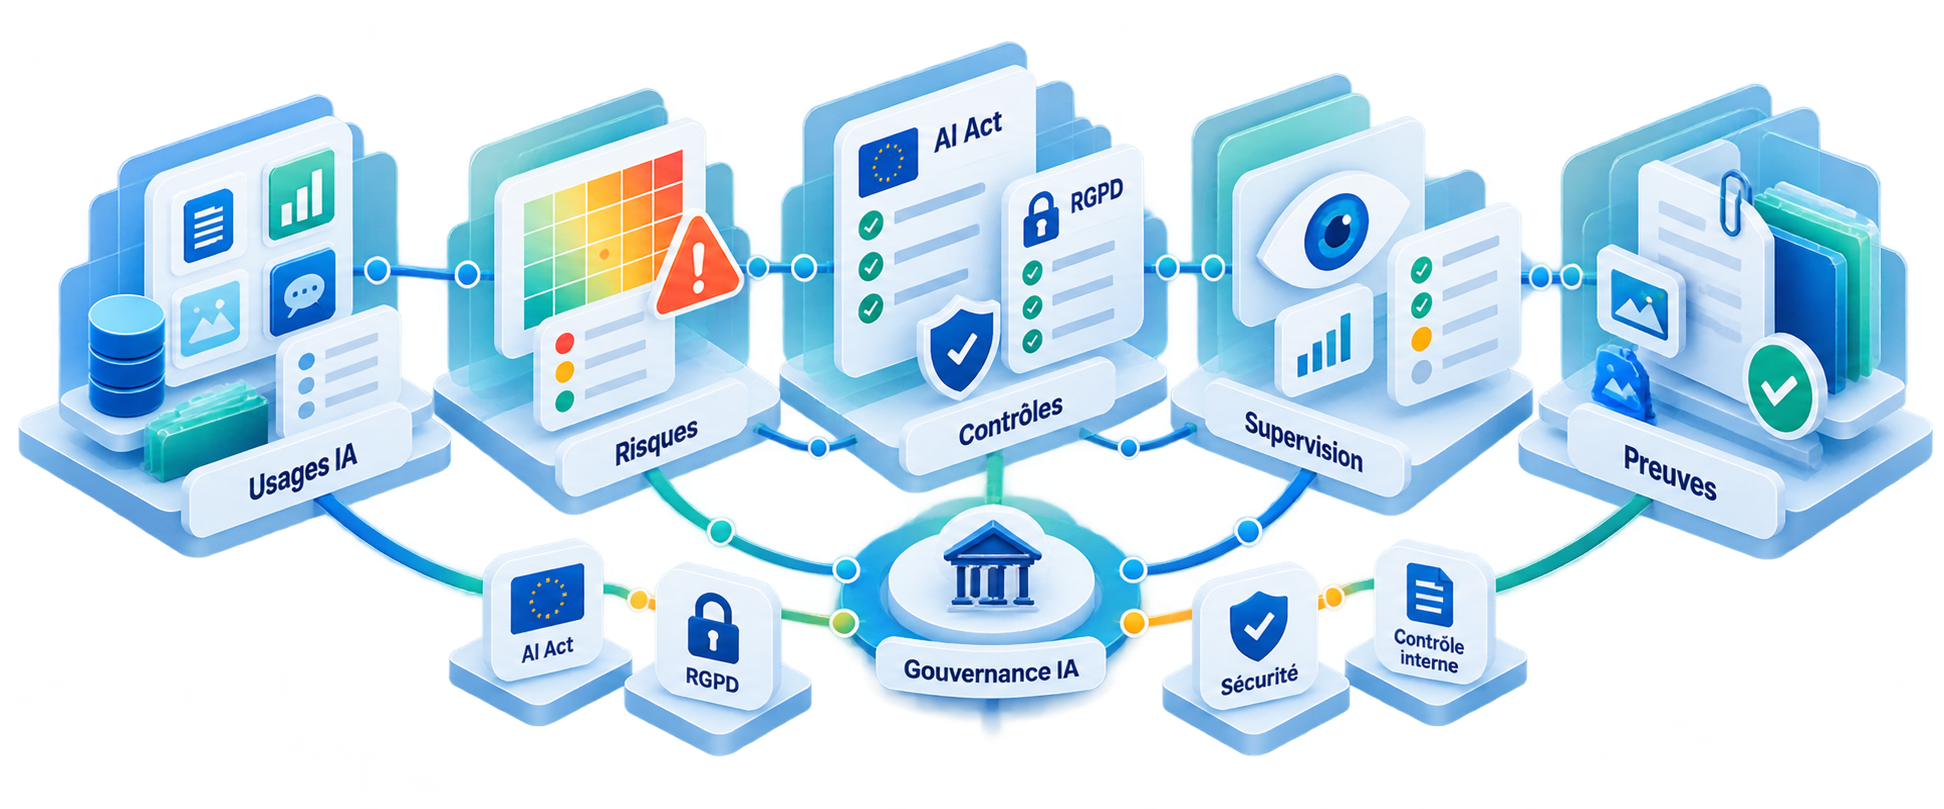
  • Inventariar los sistemas, modelos, funciones asistidas, usuarios, datos y proveedores implicados.
  • Identificar la función de la organización en la cadena de valor y clasificar cada uso según su nivel de riesgo.
  • Vincular las obligaciones del AI Act con los requisitos del RGPD, la ciberseguridad, las compras, la calidad y el control interno.
  • Definir los controles, las validaciones humanas, los documentos y las evidencias que deben conservarse durante el ciclo de vida.
Objetivos

Objetivos definidos con sus equipos

  • Usos de IA inventariados y priorizados
  • Controles, funciones y evidencias definidos
  • Marco de cumplimiento aplicable por los equipos
  • Entregables definidos al inicio de la misión.

Cumplimiento de la IA, gobernanza y AI Act

OLING ayuda a las organizaciones a desplegar la IA sin puntos ciegos en materia de responsabilidad: AI Act, protección de datos, supervisión humana, gestión de proveedores y evidencias de cumplimiento.

Alineamos la gobernanza, la seguridad, el cumplimiento, las compras y el control interno para que los usos de la IA sean auditables y sostenibles.

Qué abarca la intervención

  • Diagnóstico del cumplimiento de la IA y mapa de usos.
  • Evaluación de riesgos, obligaciones y responsabilidades.
  • Definición de políticas, controles y principios de supervisión humana.
  • Estructuración del registro de usos, las evidencias y la documentación de proveedores.
  • Alineación del AI Act, el RGPD, la seguridad y la gobernanza interna.

Entregables previstos

  • Mapa de usos de la IA y matriz de riesgos.
  • Política de IA y marco de gobernanza.
  • Registro de cumplimiento y puntos de control.
  • Plan de acciones para la adecuación normativa.

Alcance del acompañamiento

  • Auditoría de usos, inventario y registro de sistemas de IA
  • Identificación de roles regulatorios y clasificación de riesgos
  • Política IA, usos permitidos, responsabilidades y comités
  • Análisis del Reglamento de IA, protección de datos y evaluaciones de impacto
  • Gobernanza de proveedores, permisos y confidencialidad
  • Supervisión humana, auditabilidad, incidentes y controles
  • Acompañamiento a un sistema de gestión ISO/IEC 42001

Entregables y criterios de decisión

Registro de sistemas, matriz de obligaciones, política IA, análisis de riesgos, plan de control y expediente de evidencias. Los plazos se determinan para cada sistema según su finalidad, rol y disposiciones aplicables, con un responsable de seguimiento.

Reglamento de IA: obligaciones y plazos

Referencia regulatoria verificada el 23 de octubre de 2026: el Reglamento de IA se aplica con carácter general desde el 2 de agosto de 2026, con disposiciones específicas. Las prohibiciones iniciales y alfabetización se aplican desde febrero de 2025; las obligaciones GPAI desde agosto de 2025. Los plazos de alto riesgo son el 2 de diciembre de 2027 (anexo III) y el 2 de agosto de 2028 (productos del anexo I). Cada sistema requiere clasificación individual.

Requisitos, controles y límites

El cumplimiento no es una etiqueta de una herramienta: depende del uso, los datos, los actores y la operación. El acompañamiento ISO/IEC 42001 no equivale a una certificación. El RGPD y la ciberseguridad siguen siendo pertinentes aunque el sistema no sea de alto riesgo.

Hablemos de su proyecto de IA

Nuestro método: de la necesidad al valor medido

  1. Comprender

    Analizar la organización, las actividades, las personas, los datos y el SI. Observar el trabajo real antes de elegir una solución.

  2. Priorizar

    Comparar valor de negocio, viabilidad y riesgos. Definir una situación de referencia, un responsable y criterios de éxito.

  3. Diseñar

    Definir el proceso objetivo, la arquitectura, las interfaces, las responsabilidades, las validaciones humanas y los indicadores.

  4. Experimentar

    Probar un piloto con situaciones representativas, incluidos los errores. Comparar calidad, costes y utilidad con los criterios acordados.

  5. Desplegar

    Integrar con las aplicaciones, organizar la aceptación y la reversión, formar a los usuarios y acompañar a los responsables.

  6. Medir

    Seguir beneficios, errores, costes, adopción e incidentes. Reevaluar periódicamente modelos, datos y controles.

FAQ

¿Cómo desplegar agentes IA fiables?

Limitar herramientas y permisos, probar situaciones adversas y errores, exigir validaciones humanas y supervisar acciones. Un agente debe poder detenerse y transferir un caso a una persona.

Movilizar las competencias adecuadas
Nuestro papel

Construir el marco de cumplimiento, no el backlog del proyecto

El acompañamiento sobre el AI Act determina las obligaciones, las responsabilidades, los riesgos, los controles y la documentación. La asesoría funcional de IA sigue siendo responsable de la definición funcional, la dirección, las pruebas de aceptación y el despliegue del caso de uso.

Alcance

Inventario y clasificación de los usos de IA

  • IA desarrollada internamente, solución adquirida, funcionalidad integrada, agente, modelo de propósito general o servicio prestado a un cliente.
  • Finalidad, población afectada, datos tratados, decisiones condicionadas y consecuencias de un error.
  • Función de proveedor, responsable del despliegue, importador o distribuidor, y reparto de obligaciones con los socios.
  • Prácticas prohibidas, sistemas de alto riesgo, obligaciones de transparencia y usos de riesgo limitado.
Etapas del proyecto

Mantener los usos de IA bajo control

  • Recopilar los casos de uso reales y contrastar las declaraciones con los contratos, las herramientas, los flujos y las prácticas de negocio.
  • Clasificar los sistemas, documentar las funciones y analizar los requisitos aplicables con el equipo jurídico, el DPO y el equipo de seguridad.
  • Definir los controles de datos, rendimiento, supervisión humana, incidentes, proveedores e información a las personas.
  • Implantar el registro, las validaciones, la recopilación de evidencias, las revisiones periódicas y el seguimiento de las acciones.
Entregables

Entregables de gobernanza del AI Act

  • Inventario de los usos de IA, las funciones y la clasificación de riesgos.
  • Matriz de obligaciones, desviaciones, responsables y plazos.
  • Política de IA, proceso de validación y reglas de supervisión humana.
  • Registro de controles, proveedores, incidentes, decisiones y evidencias.
Contexto del proyecto

Decisiones de gobernanza previstas

  • Autorizar, condicionar, suspender o prohibir un uso en función de su riesgo y de las evidencias disponibles.
  • Asignar las responsabilidades entre el negocio, el departamento de TI, los equipos de datos y seguridad, el DPO, el equipo jurídico, compras y el proveedor.
  • Establecer los requisitos mínimos antes de un piloto, una puesta en producción o una modificación significativa.
  • Organizar la supervisión, la notificación de incidentes y la reevaluación continua del sistema.
Sus equipos

Funciones implicadas

  • Dirección y responsables de negocio para los usos autorizados, los impactos y la toma de decisiones.
  • Asesoría jurídica, cumplimiento y DPO para las funciones, las obligaciones, los datos personales y los derechos.
  • Departamento de TI, datos y ciberseguridad para los modelos, las integraciones, los controles técnicos y los incidentes.
  • Compras y proveedores para la documentación, los compromisos, los cambios y el reparto de responsabilidades.
Preguntas prácticas

Respuestas breves

¿Cuándo recurrir a OLING?

OLING es pertinente cuando el proyecto afecta a sistemas de información, procesos, cumplimiento o varios interlocutores y requiere una definición independiente antes de decidir.

¿Qué entregables se pueden esperar?

La misión produce diagnósticos, definiciones de alcance, hojas de ruta, matrices de decisión, planes de acción, soportes de dirección y evidencias adaptadas al contexto.

Hablemos de su proyecto

Evaluar los usos de IA, las funciones y las obligaciones

La conversación inicial aborda los usos ya activos o previstos, los proveedores, los datos, las poblaciones afectadas y los controles existentes.